Governance-Dokumente, frei zugänglich.
Sechs Dokumente, genau so, wie wir sie in der Due Diligence übergeben: ohne NDA, ohne Formular, mit einem Klick herunterladbar.
- Ausgabe
- 2026
- Version
- v2026.06
- Sprache
- Englisch
- Datei
- PDF, 2 Seiten, 98 KB
Die sechs Dokumente.
Ausgabe 2026, Version v2026.06, in englischer Sprache verfasst. Die Dokumente beschreiben den Stand der Plattform zum Ausgabedatum.
 Herunterladen System Card
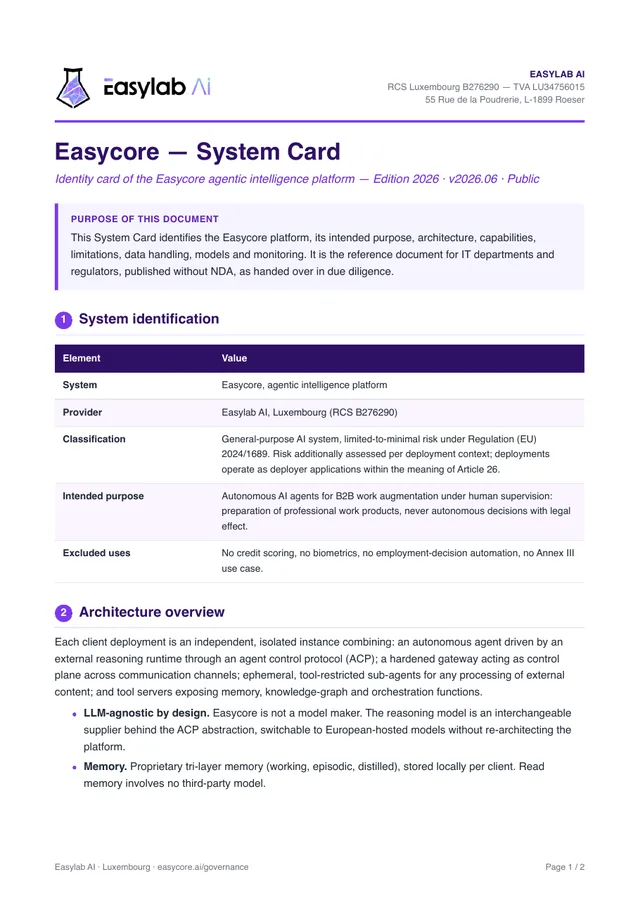
System Card
Der Steckbrief des Systems: Einstufung, Zweckbestimmung, Architektur, Fähigkeiten und Grenzen, Daten, Überwachung. Die Referenz für Ihre IT und Ihre Aufsicht.
 Herunterladen Instructions for Use
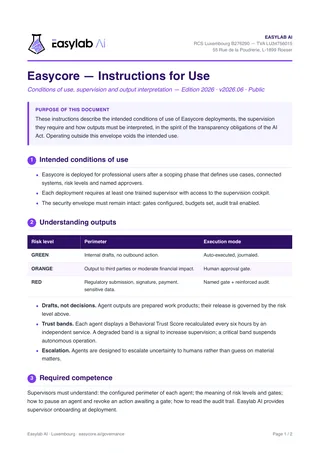
Instructions for Use
Die vorgesehenen Einsatzbedingungen, die Auslegung der Ergebnisse des Agenten und die erforderlichen Kompetenzen derjenigen, die ihn steuern.
 Herunterladen Deployer Guide
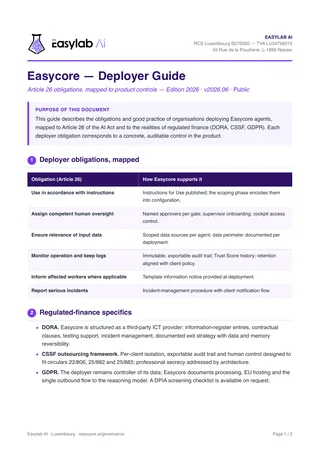
Deployer Guide
Die Pflichten des Betreibers (Artikel 26 des AI Act), jeweils einer Produktkontrolle zugeordnet, dazu die Punkte zu DORA, CSSF und DSGVO.
 Herunterladen Risk Assessment (FRIA)
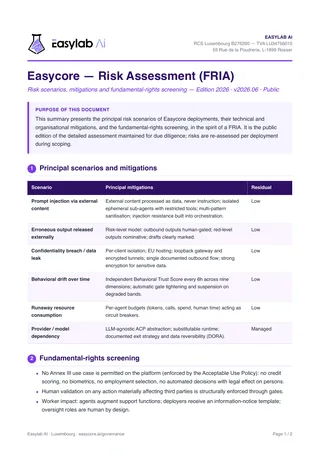
Risk Assessment (FRIA)
Die wichtigsten Risikoszenarien, ihre Gegenmaßnahmen und die Prüfung der Auswirkungen auf die Grundrechte.
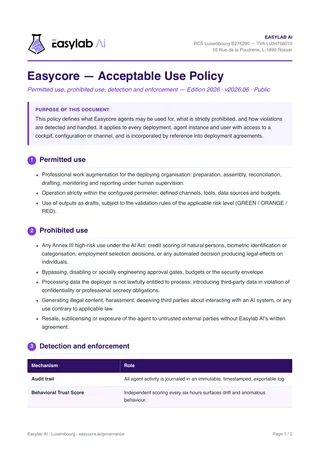 Herunterladen Acceptable Use Policy
Acceptable Use Policy
Wofür die Agenten eingesetzt werden dürfen, was verboten ist und wie Verstöße erkannt und behandelt werden.
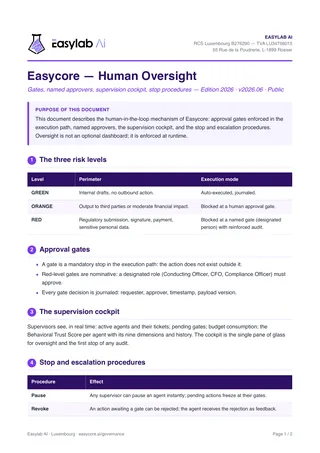 Herunterladen Human Oversight
Human Oversight
Das Konzept zur menschlichen Aufsicht: Risikostufen, Cockpit, Verfahren zum Anhalten und zur Eskalation.
Der Rahmen, ohne Umschweife.
Was diese Dokumente aussagen, in drei Punkten.
- AI Act
- Ein KI-System mit allgemeinem Verwendungszweck, mit begrenztem bis minimalem Risiko im Sinne der Verordnung (EU) 2024/1689, für jeden Einsatz neu bewertet. Kein Anwendungsfall aus Anhang III ist zulässig: keine Kreditwürdigkeitsprüfung, keine Biometrie, keine Personalauswahl, keine automatisierte Entscheidung mit Rechtswirkung für eine Person.
- Artikel 26
- Jede Pflicht des Betreibers ist einem Element des Produkts oder der Dokumente zugeordnet: veröffentlichte Betriebsanleitung, versiegeltes und exportierbares Audit-Protokoll, Verlauf des Vertrauensscores, Vorlage zur Information der Beschäftigten, Verfahren für das Vorfallmanagement.
- DSGVO
- Der Betreiber bleibt Verantwortlicher. Datenminimierung durch Technikgestaltung, eine dedizierte Maschine pro Agent, ein auf dieser Maschine gespeichertes Gedächtnis. Ausgehende Datenflüsse sind verschlüsselt und dokumentiert: die Aufrufe des Reasoning-Modells, bei einer Standardinstallation zudem die Vektorisierung des Gedächtnisses; eine souveräne Installation blockiert alles andere. Eine Checkliste zur Vorprüfung einer Datenschutz-Folgenabschätzung (DSFA) ist auf Anfrage erhältlich.
Für die regulierte Finanzbranche ist Easycore als IKT-Drittdienstleister im Sinne von DORA aufgestellt (Informationsregister, Vorfallmanagement, Ausstiegsstrategie mit Rückübertragung von Daten und Gedächtnis); die dedizierte Maschine pro Agent und das exportierbare Audit-Protokoll sind auf den Auslagerungsrahmen der CSSF ausgelegt (Rundschreiben 22/806, 25/882 und 25/883).
Diese Dokumente beschreiben Compliance by Design, nach dem Stand der Plattform zum Ausgabedatum. Sie stellen keine Rechtsberatung dar. Dieser Rahmen ist Teil des Gesamtrahmens von Easylab AI: Governance der Gruppe.