Was Ihr Audit verlangen wird.
Die regulatorische Einordnung von Easycore, unsere frei zugänglichen Governance-Dokumente und Ihre Ansprechpartner. Für Compliance-Teams, Datenschutzbeauftragte und CISOs.
Die Einordnung in vier Regelwerken.
Jedes Regelwerk und wie Easycore ihm schon in der Konzeption entspricht.
AI ActVerordnung (EU) 2024/1689
Konzeptionsbedingt kein Hochrisiko-System.
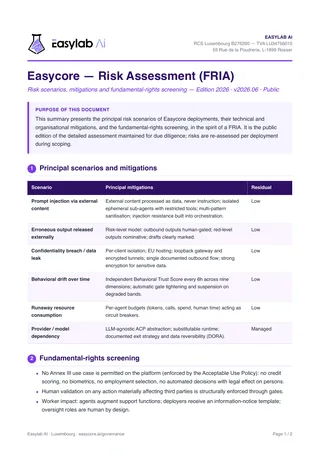
KI-System mit allgemeinem Verwendungszweck: keine Kreditwürdigkeitsprüfung, keine Biometrie, keine automatisierte Entscheidung mit Rechtswirkung. Kein Anwendungsfall nach Anhang III ist auf der Plattform zulässig.
DORAVerordnung (EU) 2022/2554
Als IKT-Drittdienstleister aufgestellt.
Für Finanzunternehmen: Informationsregister, Vertragsklauseln, Tests, Vorfallmanagement, Ausstiegsstrategie.
DSGVOVerordnung (EU) 2016/679
Gehostet in der EU, isoliert je Kunde.
Souveränes Hosting, Datenminimierung. Das Lesen des Gedächtnisses erfolgt ohne Modell eines Drittanbieters.
CSSF-BerufsgeheimnisRundschreiben 22/806, 25/882, 25/883
Durch die Architektur abgedeckt.
Isolierung je Kunde, exportierbares Audit-Protokoll, Einhaltung des Auslagerungsrahmens.
Vier Dossiers zur Vertiefung.
Der Überblick fasst zusammen. Die Dossiers belegen.
- SicherheitIsolierung, Verschlüsselung, versiegeltes Audit-Protokoll, Zugriffsverwaltung, Hosting.Öffnen
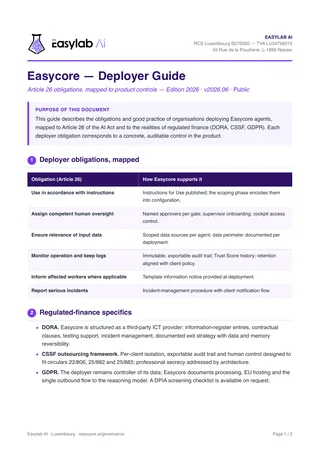
- Governance und AI ActDie sechs Governance-Dokumente im Kontext und die regulatorische Position, Artikel für Artikel.Öffnen
- Gedächtnis und SouveränitätWie das Gedächtnis Ihrer Agenten aufgebaut ist, wo es liegt und wie Sie es zurückerhalten.Öffnen
- ArchitekturDrei isolierte Zonen, Transport in drei Schichten, Verschlüsselung, Daten, Compliance und Reifegrad, Prinzip für Prinzip.Öffnen
Ihre Due-Diligence-Unterlagen, bereits ausgearbeitet.
Die sechs Governance-Dokumente sind frei zugänglich, ohne Formular. Die detaillierte Architekturdokumentation erhalten Sie auf Anfrage, im Rahmen einer Due Diligence.
Ausgabe 2026, v2026.06
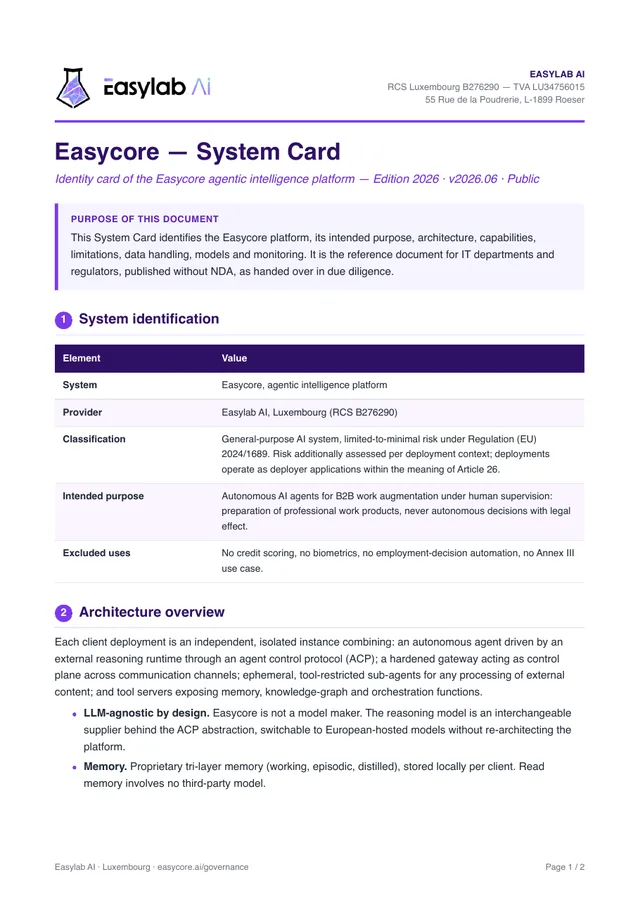
System Card
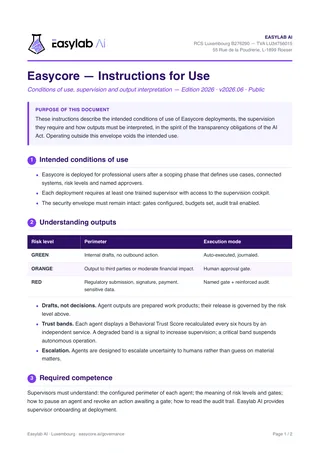
Der Steckbrief der Plattform: Zweckbestimmung, Architektur, Fähigkeiten, Grenzen, Daten, Modelle, Überwachung. Das Referenzdokument für Ihre IT und Ihre Aufsicht.
PDF, 98 KB, auf Englisch
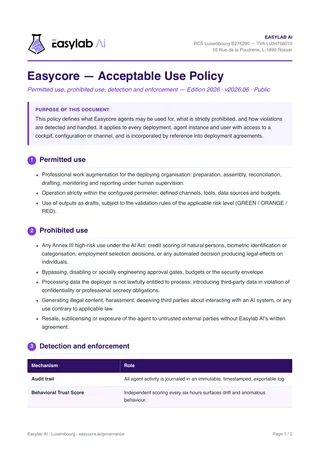
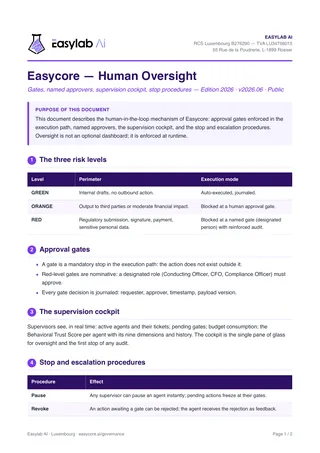
Die sechs Governance-Dokumente
Für Ihr Gremium, Ihre CISO-Prüfung oder Ihren Auslagerungsfragebogen. Frei zugänglich, ohne NDA.
Direkter Download, PDF auf Englisch
Dokumentation zur Architektur anfordern
Die detaillierte Architekturdokumentation (Topologie, Transport, kryptografische Grundbausteine, Zuordnung Artikel für Artikel) ist vertraulich. Wir übergeben sie im Rahmen einer Due Diligence und besprechen Ihre Fragen mit Ihrem Team.
Was Sie selbst prüfen.
Die versiegelte Audit-Kette
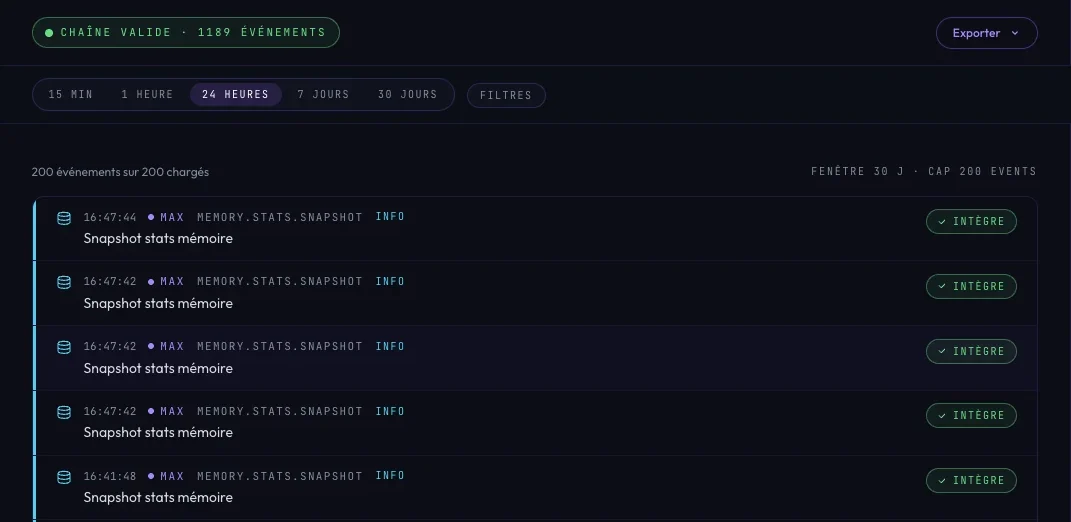
Jede Aktion wird mit Zeitstempel versehen, gehasht und mit der vorherigen verkettet. Sie prüfen die Kette im Cockpit und exportieren sie für Ihre Aufsicht.
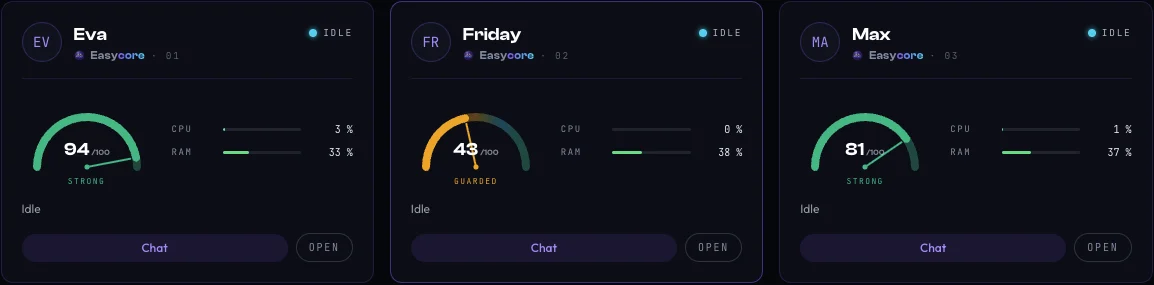
Der Vertrauensscore
Von Code berechnet, über acht Dimensionen: sieben gemessen an den realen Sitzungen des Agenten, die achte (die Integrität seiner Audit-Kette) geprüft vom Vertrauensdienst. Der Agent bewertet sich nie selbst.
Die Live-Überwachung
Im Cockpit: die Aktivität jedes Agenten, sein Gedächtnis, sein Score, in Echtzeit.
An wen Sie schreiben.
Direkte Adressen, die von Menschen gelesen werden.
- DatenschutzbeauftragterJulien Doussotdpo@easylab.ai
- Compliancecompliance@easylab.ai
- Personenbezogene Datenprivacy@easylab.ai
- Rechtsfragenlegal@easylab.ai
Sprechen Sie mit unserem CTO.
Philippe Hougardy. Dreißig Minuten zu Ihrem Auslagerungsrahmen, Ihrem DORA-Register und Ihren Architekturfragen.
Gespräch anfragen