Nos documents de gouvernance, en accès libre.
Six documents, tels que nous les remettons en due diligence : sans NDA, sans formulaire, téléchargeables d'un clic.
- édition
- 2026
- version
- v2026.06
- langue
- anglais
- fichier
- PDF, 2 pages, 98 Ko
Les six documents.
Édition 2026, version v2026.06, rédigés en anglais. Ils décrivent l'état de la plateforme à la date d'édition.
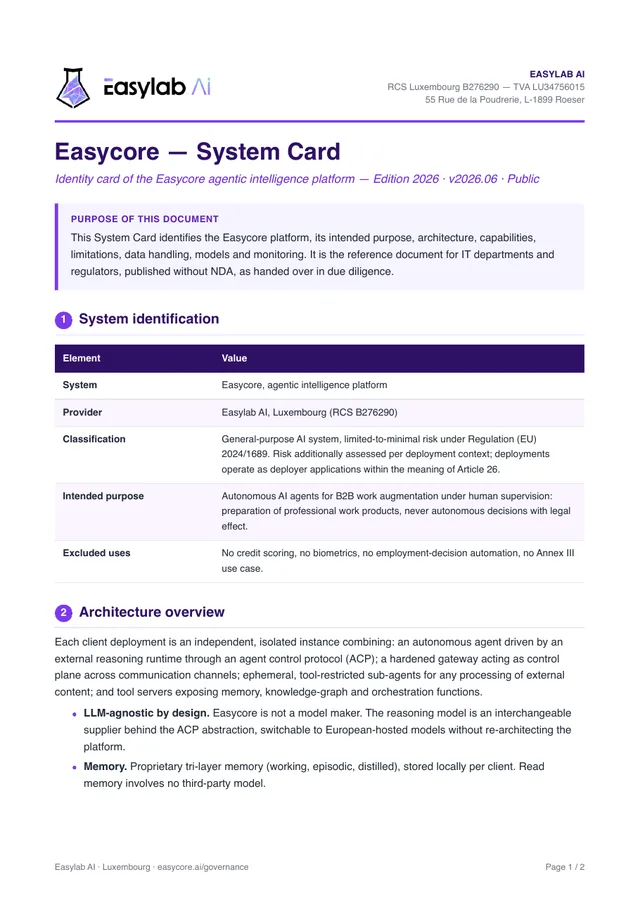 Télécharger System Card
System Card
La carte d'identité du système : classification, usage prévu, architecture, capacités et limites, données, surveillance. La référence pour votre DSI et votre régulateur.
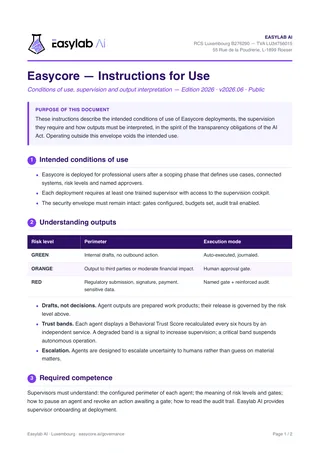 Télécharger Instructions for Use
Instructions for Use
Les conditions d'utilisation prévues, la lecture des sorties de l'agent, les compétences attendues de ceux qui le pilotent.
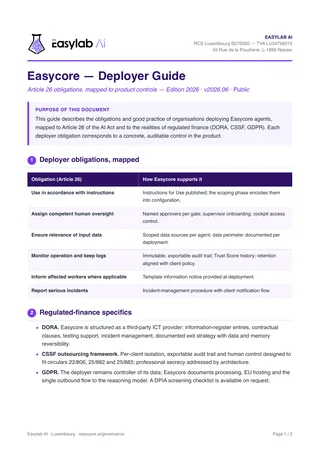 Télécharger Deployer Guide
Deployer Guide
Les obligations du déployeur (article 26 de l'AI Act), chacune mise en regard d'un contrôle du produit, puis les points DORA, CSSF et RGPD.
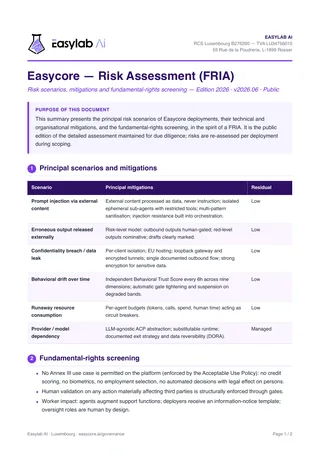 Télécharger Risk Assessment (FRIA)
Risk Assessment (FRIA)
Les principaux scénarios de risque, leurs mesures d'atténuation et l'examen d'impact sur les droits fondamentaux.
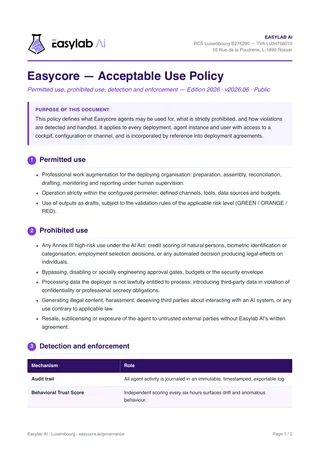 Télécharger Acceptable Use Policy
Acceptable Use Policy
Ce que les agents peuvent faire, ce qui est interdit, et comment les manquements sont détectés et traités.
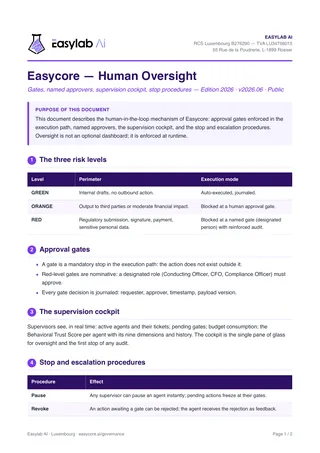 Télécharger Human Oversight
Human Oversight
Le dispositif de supervision : niveaux de risque, cockpit, procédures d'arrêt et d'escalade.
Le cadre, sans détour.
Ce que disent ces documents, en trois points.
- AI Act
- Système d'IA à usage général, à risque limité à minimal au sens du règlement (UE) 2024/1689, et réévalué pour chaque déploiement. Aucun cas d'usage de l'annexe III n'est permis : pas de notation de crédit, pas de biométrie, pas de sélection à l'embauche, pas de décision automatisée à effet juridique sur une personne.
- Article 26
- Chaque obligation du déployeur est mise en regard d'un élément du produit ou des documents : instructions publiées, journal d'audit scellé et exportable, historique du score de confiance, modèle de notice d'information des salariés, procédure de gestion des incidents.
- RGPD
- Le déployeur reste responsable de traitement. Minimisation par conception, une machine dédiée par agent, une mémoire stockée sur cette machine. Flux sortants chiffrés et documentés : le modèle de raisonnement, plus la vectorisation de la mémoire en installation standard ; une installation souveraine bloque tout le reste. Une grille de pré-analyse d'impact (AIPD) est disponible sur demande.
Pour la finance régulée, Easycore est structuré en prestataire TIC tiers au sens de DORA (registre d'information, gestion des incidents, stratégie de sortie avec réversibilité des données et de la mémoire) ; ses machines dédiées par agent et son audit exportable sont conçus pour le cadre d'externalisation de la CSSF (circulaires 22/806, 25/882 et 25/883).
Ces documents décrivent une conformité par conception, en l'état de la plateforme à la date d'édition. Ils ne constituent pas un conseil juridique. Ce cadre s'inscrit dans celui d'Easylab AI : la gouvernance du groupe.